公网里的 OpenClaw 已经会被扫描和归档
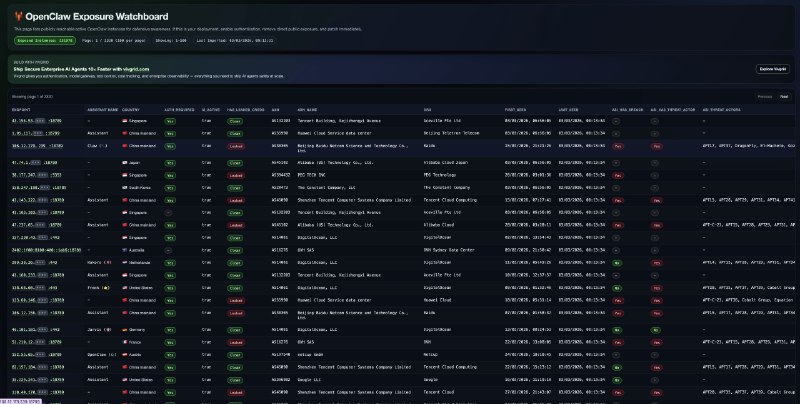
OpenClaw Exposure Watchboard 收集互联网上可访问的 OpenClaw 实例,并标记认证状态、活跃状态、疑似凭据泄露、机房和相关漏洞信息。
这类看板最值得关注的不是实例总数,而是权限差异。普通博客暴露在公网,风险通常停留在内容和服务器;OpenClaw 可能读消息、调用工具、执行命令。一旦入口裸露,后果完全不是一个量级。
运行 OpenClaw 时,至少做到这些:
• 开启认证,不直接暴露 Gateway 或 Agent 端口。
• 放在 Zero Trust、内网或带鉴权的反向代理后。
• 及时升级,并收紧消息、文件和命令执行权限。
• 定期检查公网暴露面和日志。
Agent 开始进入“默认会被扫描”的阶段。先补安全基线,再接真实生活和生产环境。
看板:https://openclaw.allegro.earth/
OpenClaw Exposure Watchboard 收集互联网上可访问的 OpenClaw 实例,并标记认证状态、活跃状态、疑似凭据泄露、机房和相关漏洞信息。
这类看板最值得关注的不是实例总数,而是权限差异。普通博客暴露在公网,风险通常停留在内容和服务器;OpenClaw 可能读消息、调用工具、执行命令。一旦入口裸露,后果完全不是一个量级。
运行 OpenClaw 时,至少做到这些:
• 开启认证,不直接暴露 Gateway 或 Agent 端口。
• 放在 Zero Trust、内网或带鉴权的反向代理后。
• 及时升级,并收紧消息、文件和命令执行权限。
• 定期检查公网暴露面和日志。
Agent 开始进入“默认会被扫描”的阶段。先补安全基线,再接真实生活和生产环境。
看板:https://openclaw.allegro.earth/